자바(Java)의 베이스64(Base64) 디코딩 가속 기능의 원격 코드 실행(RCE) 취약점 '자바포셸(Java4shell, CVE-[연락처 비공개])' 점검 스크립트가 배포됐다. 이 취약점은 인증 없이 서버 제어권을 탈취할 수 있어 민감 정보 유출과 서비스 중단이 ...
자세한 내용은 원문에서 확인하세요.
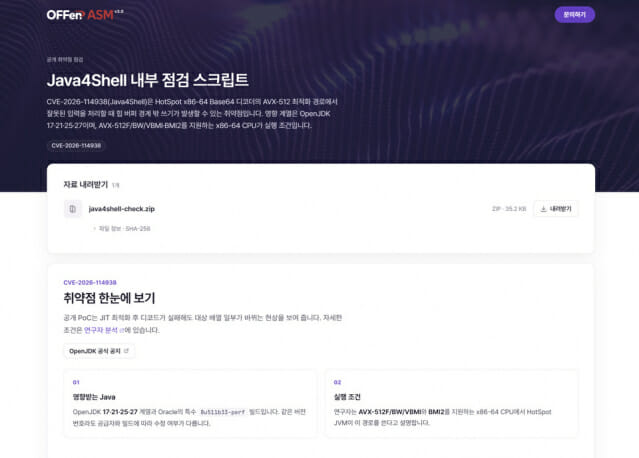
자바(Java)의 베이스64(Base64) 디코딩 가속 기능의 원격 코드 실행(RCE) 취약점 '자바포셸(Java4shell, CVE-[연락처 비공개])' 점검 스크립트가 배포됐다. 이 취약점은 인증 없이 서버 제어권을 탈취할 수 있어 민감 정보 유출과 서비스 중단이 ...
자세한 내용은 원문에서 확인하세요.
아직 댓글이 없습니다.